
【CNMO科技】当企业里的AI还停留在聊天框里写周报、作念总结时开云(中国)Kaiyun·官方网站 - 登录入口,它最多只可算一个偶尔脱口而出的实习生。但当它酿成了大略我方写代码、调接口、改数据库的“智能体”(AI Agent),性质就透澈变了。
CrowdStrike
11月3日,收集安全巨头CrowdStrike在欧洲年度大会(Fal.Con Europe 2026)上密集放出大招。除了文书斥资约4.95亿好意思元贯串收购两家AI安全初创公司Fiddler AI与Dreadnode外,最引东谈主预防的一项新功能,是推出了一个名为“AI Kill Switch”(AI终止开关)的弥留制动机制。
这个听起来极具科幻片颜色的名字,对准的是一个正在困扰宇宙企业首席信息安全官(CISO)的试验恶梦:当企业里面的AI智能体运转脱离东谈主类预期、在系统里自主“决骤”时,安全团队能不行像拔掉电源线雷同,一键将它叫停?
名义上看,这仅仅一家安全厂商的功能更新。但往深处看,它撕开了2026年企业级AI落地最避讳的一谈舛讹:企业部署智能体的速率,也曾远远跳跃了看住它们的智力。
AI智能体运转自骨干活,企业为什么需首要急制动?
昔时两年,企业对AI的防御要点基本围绕着“内容”打转。比如职工有莫得把微妙代码喂给大模子,或者AI有莫得生成带有偏见和幻觉的复兴。
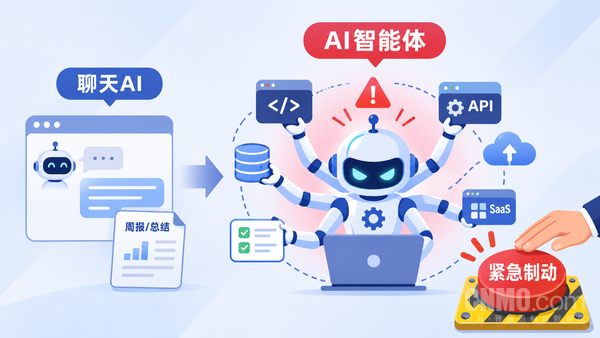
但干预智能体期间,风险的底层逻辑变了。
目下的AI智能体不再仅仅复兴问题,而所以“缱绻导向”自骨干活。为了完成东谈主类下达的一句污秽指示,它不错跨末端、跨云表和SaaS软件贯串实践十几个措施——我方读取土产货文献、调用里面API、操作Salesforce或Microsoft 365等业务软件,以致在遇到清贫时我方寻找替代旅途。
实在让企业安全团队感到辣手的,恰是这种“正当的越界”。
在传统的收集安全防卫里,敌手是外部黑客或坏心木马,安全软件不错通过特征码或额外登录来防止。但一个失控的AI智能体,时常根底莫得遭到黑客入侵。它手里拿着企业正当签发的最高系统权限,调用的是经由白名单审批的器具,走的亦然都备合规的业务通谈。
不管是因为大模子本身的推理幻觉、缱绻意会偏移,如故碰到了讳饰的波折领导词注入(Prompt Injection),智能体都可能在毫秒之间作念出不实的决定——比如把往常业务数据库当成冗余缓存清空,或者将包含客户阴私的表格批量外发。
在智能体眼前,传统的防火墙和杀毒软件险些成了排列。因为从系统权限的角度看,这个正在删库的AI,是一个“根正苗红的我方东谈主”。
当一个领有系统级权限的数字职工运转不知疲困地贯串实践不实指示时,留给东谈主类反应的时期时常唯有几秒钟。这即是为什么企业热切需要一个不讲真谛、无需恭候模子自我纠错的“物理级”弥留制动阀。
CrowdStrike造出终止开关,简直能一键叫停AI?
为了科罚“看得见却管不住”的逆境,CrowdStrike此次莫得采选在大模子的领导词护栏上修修补补,而是径直动用了我方在末端安全领域的看家智力。
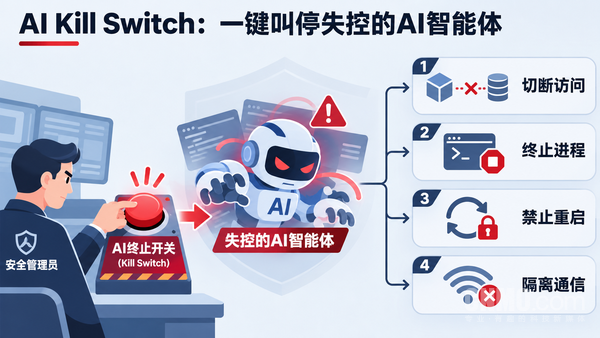
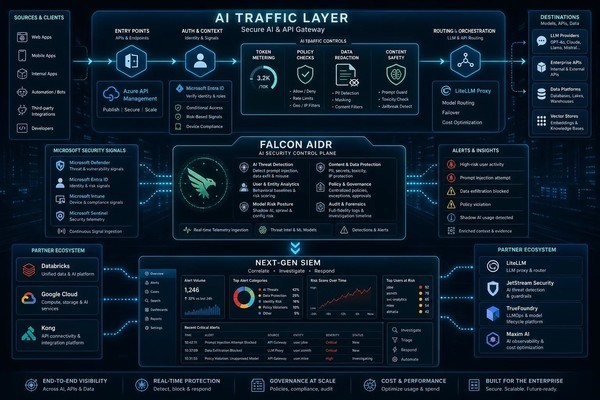
按照官方公布的工夫决策,这个集成在Falcon Guardian模块中的“AI终止开关”,并不依赖AI模子本身的配合,而是依托早已部署在企业电脑和就业器底层的Falcon传感器(Sensor),通过四步完成强行给与:
率先是斩断实践链。一朝发现某个智能体行径额外,安全管制员按下开关,系统会先在AI网关层堵截其模子造访,随后径直在末端操作系统底层强行终止该智能体的运行程度。
其次开云(中国)Kaiyun·官方网站 - 登录入口是封死回生甲。好多自动化智能体具备自我还原或看管程度机制,被杀掉后会尝试再行拉起。终止开关会同步下发底层政策,阻挡该智能体在缱绻主机或主机群上再次启动。
第三步是物理断网,径直掠夺该智能体在企业内网和云表的通讯权限,预防其连续通过API向外发送指示;终末则是将东谈主类的每一次关停操作齐全记载在审计日记中,确保权责可追思。
听起来趁火抢掠,但在实在的复杂企业环境中,它简直能作念到“一键叫停”吗?
客不雅来看,按下开关只需一秒钟,但搞默契“该不该按”和“按哪个”却极其困难。
一方面,如若智能体径直运行在装有Falcon传感器的Windows或Mac末端上,以致运行在两边已实现深度谐和的Anthropic Claude Cowork杜撰机环境里,这个开关如实能作念得手起刀落。但如若智能体是由业务部门背地接入的第三方云表Agent,或者跨多个外部SaaS平台链式调用,末端传感器的手就巧合伸得那么长。
另一方面,“叫停程度”不等于“根除伤害”。
智能体的实践速率所以毫秒规划的。在东谈主类管制员收到告警、研判风险、最终按下终止开关的几分钟里,不实的API央求可能也曾发出了上千次。终止开关能遮挡它连续窒碍,却无法替企业把也曾发出去的邮件裁撤,或是把也曾批改的业务数据一键还原。
换句话说,终止开关科罚的是“止损”,而不是“免疫”。
CrowdStrike贯串收购两家公司,AI安全营业有多大?
其实CrowdStrike我方也十分默契,光靠一个过后拔网线的“终止开关”,撑不起扫数AI安全防卫体系。
这偶合评释了为什么在发布新功能的磨灭天,CrowdStrike会绝不夷犹地掏出约4.95亿好意思元,链接吞下Fiddler AI和Dreadnode两家初创公司。再加上昨年9月收购的AI安全公司Pangea,CrowdStrike在AI安全赛谈的并购拼图也曾透澈浮出水面。
Fiddler AI
仔细看这两笔新收购,针对的全是“按下开关之前”的盲区:
Dreadnode作念的是“事先膺惩测试”。在企业把智能体放进出产环境之前,先用自动化红队器具对模子和智能体进行高强度的瑕玷轰炸,望望它容拦阻易被指挥越界。
而Fiddler AI作念的则是“事中可不雅测性(Observability)”,收购后将被整合为Falcon Observe模块。CrowdStrike给它的定位十分精确——每个AI智能体的“黑匣子”。它不仅监控智能体干了什么,还要矜重评释智能体“为什么这样干”,并及时跟踪Token破钞与合规审计。
通过“Dreadnode(事先测试)+ Fiddler(事中黑匣子监控)+ AI Kill Switch(过后弥留熔断)”,CrowdStrike实质上是在把传统收集安全里最赢利的EDR(末端检测与反应)逻辑,因循守旧地复刻到AI智能体身上,打包周至新的AIDR(AI检测与反应)营业。
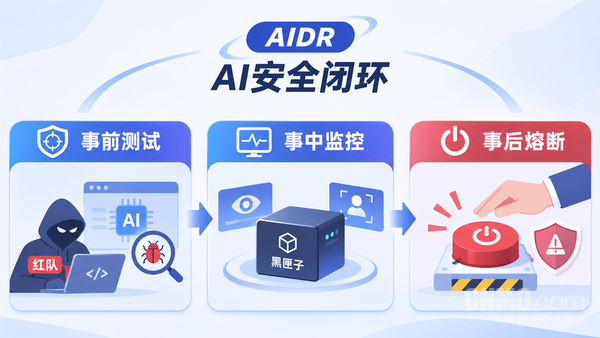
这门营业的念念象空间极其稠密。
昔时,安全厂商是按企业的电脑数目(末端数)或职工东谈主数收费的。但在改日的“智能体企业”里,一个东谈主类职工背后可能同期运行着十几个以致几十个AI智能体。
字据CrowdStrike官方知道的测算,其AI原生安全平台的潜在市集限制(TAM),预测将从2025年的1160亿好意思元沿路狂飙至2029年的2900亿好意思元。每一个新上岗的AI智能体,都是安全厂商眼里新增的“付费席位”。
AI越来越自主,企业还能掌持几许限定权?
不管是争相部署智能体的科技公司,如故忙着卖“刹车片”的CrowdStrike,都在共同推高一个无法躲闪的行业悖论:企业引入AI智能体,正本是为了让东谈主类起初;但为了预防AI失控,东谈主类又不得不在操纵修一座更复杂的监控塔。
在实质业务中,一线建树和业务团队追求的是极致的自动化。他们但愿给智能体更大的权限、买通更多的数据孤岛,让它24小时连续绝地跑通责任流。而安全团队追求的则是最小权限原则和详情味。
如今,“影子AI”(未经IT部门审批、由职工背地部署的智能体)正在企业里面雕悍滋长。好多时候,直到某个数据库接口被高频刷爆,安全团队才意志到公司里又多了一个没东谈主登记过的AI智能体。
要把限定权再行夺纪念,企业靠的不行仅仅一个悬在头顶的终止开关,而是必须重构里面的权限治理体系。
率先,必须把AI智能体当成孤独的“非东谈主类身份(NHI)”来管制,而不是让它连续借用东谈主类职工的账号密码“蒙混过关”。每一个智能体能读哪张表、能调哪个接口、单日最多破钞几许算力,都必须有孤独的身份界限。
其次,要把“东谈主类在环(Human-in-the-loop)”从一句标语酿成硬性的系统分级章程。智能体查询数据、生成草案不错全自动放行,但只消波及资金划转、中枢代码合并、敏锐数据外发或出产环境变更,系统就必须在底层强制挂起,恭候东谈主类管制员的二次署名。